
Text: Redaktionen – Kompetensutveckla.se
Sammanfattning: En helhetssyn på säkerhetsarbete innebär att du som chef samordnar arbetsmiljö, fysisk säkerhet, informationssäkerhet och kontinuitet utifrån verksamhetens risker och beroenden. Gemensam styrning, informationsdelning och uppföljning minskar risken för luckor mellan funktioner. Samordningen ersätter däremot inte de särskilda regelverk, roller eller sakkunnigansvar som gäller inom respektive område.
För dig som chef handlar en helhetssyn på säkerhetsarbete om att förstå hur människor, lokaler, information, teknik, leverantörer och kritiska verksamhetsprocesser påverkar varandra. En störning i ett IT-system kan exempelvis påverka arbetsmiljön, tillträdet till lokaler och möjligheten att upprätthålla prioriterad verksamhet. På motsvarande sätt kan brister i bemanning eller fysisk säkerhet få konsekvenser för informationshanteringen.
Helhetssyn betyder inte att alla säkerhetsområden ska slås samman till ett enda ansvar. Arbetsmiljö, brandskydd, informationssäkerhet, säkerhetsskydd, dataskydd och kontinuitet omfattas av olika regler och ansvarsförhållanden. Ett integrerat arbetssätt ska därför underlätta samordning utan att sudda ut arbetsgivaransvar, specialistroller, skyddsombudets uppdrag eller andra formella ansvar.
Dokumentet En strategi för Sveriges säkerhet, Ds 2006:1 kan läsas som historisk bakgrund till diskussionen om en bredare syn på säkerhet. Det publicerades 2006 och ska inte användas som aktuell styrning eller som ersättning för gällande regler och nutida myndighetsvägledning.
Vilka områden ingår i chefens helhetssyn?
Vilka områden som behöver ingå beror på verksamhetens uppdrag, risker, storlek och rättsliga förutsättningar. Följande delar är vanligtvis centrala:
- Arbetsmiljö: fysiska, organisatoriska och sociala förhållanden samt risker för ohälsa och olycksfall.
- Fysisk säkerhet: skydd av människor, lokaler, utrustning och andra tillgångar, exempelvis genom tillträdesrutiner, nyckelhantering och larm.
- Informationssäkerhet: skydd av informationens konfidentialitet, riktighet och tillgänglighet, oavsett om informationen är digital eller fysisk.
- Brand och utrymning: förebyggande brandskydd, ansvarsfördelning, utrymningsförutsättningar och rutiner vid brand.
- Hot och våld: förebyggande åtgärder, larmrutiner, stöd efter en händelse och anpassning till verksamhetens riskbild.
- Kontinuitet: förmågan att upprätthålla eller återställa prioriterad verksamhet vid störningar.
Om verksamheten omfattas av exempelvis säkerhetsskyddsregler, regler för samhällsviktig verksamhet, dataskydd eller sektorsspecifika krav behöver även dessa hanteras. Det kräver ofta juridisk och teknisk sakkunskap utöver chefens övergripande styrning.
| Område | Chefens övergripande fråga | Exempel på specialistmedverkan |
|---|---|---|
| Arbetsmiljö | Undersöks risker och genomförs beslutade åtgärder? | HR, arbetsmiljöspecialist, företagshälsovård och skyddsorganisation |
| Fysisk säkerhet | Är skyddet anpassat till människor, lokaler och tillgångar? | Säkerhetsansvarig, fastighetsansvarig och brandskyddskompetens |
| Informationssäkerhet | Vilken information är viktig och vilka skyddsbehov har den? | Informationssäkerhetsansvarig, IT, jurist och dataskyddsombud |
| Kontinuitet | Vilken verksamhet måste kunna fortsätta vid en störning? | Verksamhetsansvariga, beredskapsfunktion, IT och leverantörsansvariga |
Arbetsmiljöansvaret följer arbetsmiljölagen
Arbetsmiljölagen, särskilt 3 kap., anger grundläggande skyldigheter för arbetsgivare och arbetstagare. Arbetsgivaren ska vidta de åtgärder som behövs för att förebygga ohälsa och olycksfall. Arbetsgivaren ska också systematiskt planera, leda och kontrollera verksamheten, undersöka risker och utreda arbetsskador. Åtgärder som inte kan genomföras omedelbart behöver hanteras i en handlingsplan.
Arbetsmiljöverkets AFS 2023:1 reglerar det systematiska arbetsmiljöarbetet och gäller sedan den 1 januari 2025. Föreskriften ersätter den tidigare AFS 2001:1. Det systematiska arbetsmiljöarbetet ska vara en del av den dagliga verksamheten och omfatta undersökning, riskbedömning, åtgärder och kontroll. Det ska finnas en tydlig fördelning av arbetsmiljöuppgifter, och de som får uppgifter behöver kunskaper, befogenheter och resurser.
AFS 2023:2 innehåller regler om planering och organisering av arbetsmiljöarbete. Där behandlas bland annat organisatorisk och social arbetsmiljö, arbetsbelastning, arbetstidens förläggning, kränkande särbehandling samt risker för hot och våld. Vilka åtgärder som krävs avgörs genom bedömning av förhållandena i den egna verksamheten.
Uppgiftsfördelning är inte samma sak som att arbetsgivaransvaret försvinner
En chef kan få arbetsmiljöuppgifter fördelade till sig, men arbetsgivaren har fortfarande det övergripande ansvaret för att arbetsmiljöarbetet fungerar. Om du saknar tillräckliga kunskaper, befogenheter eller resurser behöver du lyfta det i organisationen enligt de rutiner som gäller där.
Skyddsombudet företräder arbetstagarna i arbetsmiljöfrågor och ska ges möjlighet att medverka. Skyddsombudets roll innebär inte att arbetsgivarens ansvar tas över. Läs gärna mer om kompetensutveckling för skyddsombud och om hur ett systematiskt säkerhetsarbete kan struktureras.
Fysisk säkerhet behöver bygga på verksamhetens risker
Fysisk säkerhet omfattar de organisatoriska och tekniska åtgärder som skyddar människor, lokaler, utrustning och andra tillgångar. Det kan handla om behörigheter, besöksrutiner, förvaring, belysning, lås, larm, skalskydd och rutiner för ensamarbete.
Åtgärderna behöver vara proportionerliga och utformade med hänsyn till andra krav. Kameraövervakning, loggning och passersystem kan exempelvis beröra dataskydd och integritetsfrågor. Brandskydd regleras inte genom arbetsmiljöreglerna ensamt, utan berör även lagen om skydd mot olyckor och verksamhetens ansvar för ett skäligt brandskydd.
Chefens uppgift är att se till att berörda funktioner samarbetar. Bedömningar av brandskydd, byggnadsteknik, säkerhetsskydd eller avancerade passagesystem ska fortfarande göras av personer med rätt kompetens.
Informationssäkerhet är en ledningsfråga
Informationssäkerhet gäller all information som är viktig för verksamheten, inte bara IT-system. Enligt MSB:s etablerade metodstöd behöver arbetet bedrivas systematiskt och riskbaserat. Det innebär i korthet att organisationen identifierar och analyserar verksamhetens information och risker, utformar skydd, använder skyddsåtgärderna samt följer upp och förbättrar arbetet.
Som chef behöver du säkerställa att verksamheten kan besvara följande frågor:
- Vilken information är nödvändig för verksamhetens uppdrag?
- Vilka krav finns på informationens konfidentialitet, riktighet och tillgänglighet?
- Vem äger informationen och vem beslutar om behörigheter?
- Vilka beroenden finns till IT-system, lokaler, personal och externa leverantörer?
- Hur upptäcks, rapporteras, bedöms och följs informationssäkerhetsincidenter upp?
- Hur kontrolleras att beslutade skyddsåtgärder fungerar och fortfarande är relevanta?
Informationssäkerhetsansvariga, systemägare, informationsägare, IT-specialister, jurister och dataskyddsombud kan ha olika roller. Ett gemensamt forum underlättar samordning, men ändrar inte respektive funktions mandat eller oberoende. Dataskyddsombudets ställning ska exempelvis respekteras där ett sådant ombud finns.
Kontinuitetshantering förbereder verksamheten för störningar
MSB:s stöd för kontinuitetshantering utgår från att organisationen identifierar kritiska verksamheter och beroenden, analyserar konsekvenser av avbrott och tar fram åtgärder och planer. Planerna behöver vara möjliga att använda under press och bör övas och följas upp.
Arbetet kan omfatta:
- Avgränsa prioriterad verksamhet: Bestäm vilka leveranser, processer och skyldigheter som behöver upprätthållas.
- Identifiera beroenden: Kartlägg personal, information, IT, lokaler, el, kommunikationer och leverantörer.
- Analysera avbrott: Bedöm hur verksamheten påverkas över tid och vilka nivåer som är acceptabla.
- Välj åtgärder: Planera reservrutiner, alternativa arbetsplatser, ersättningsresurser och återställning.
- Dokumentera ansvar: Ange vem som aktiverar planer, fattar beslut och kommunicerar.
- Öva och förbättra: Testa planerna och hantera identifierade brister.
Kontinuitetshantering hänger nära samman med arbetsmiljö och säkerhet. En reservrutin får inte skapa nya arbetsmiljörisker, och en teknisk återställningsplan behöver ta hänsyn till både informationssäkerhet och personalens förmåga att arbeta under störda förhållanden.
Hur kan digitala verktyg stödja arbetet?
Digitala verktyg kan användas för riskregister, incidentrapportering, behörighetsstyrning, dokumentation, åtgärdsuppföljning och kontinuitetsplaner. Verktyget ska stödja beslutade processer och ansvar, inte definiera dem.
Vid en marknadsöversikt kan organisationen jämföra olika kategorier av leverantörer och lösningar. Atea är ett exempel på en extern IT-aktör, medan SecurCloud är ett exempel på en säkerhetsrelaterad plattform. Länkarna utgör inte en rekommendation; lämpligheten behöver bedömas utifrån verksamhetens krav, upphandling, informationsklassning och riskanalys.
Granska särskilt:
- behörigheter och separation mellan roller,
- loggning, lagringstid och åtkomst till loggar,
- informationsklassning och dataskydd,
- integrationer och beroenden till andra system,
- leverantörens underleverantörer och support,
- export, säkerhetskopiering och möjlighet att byta system,
- reservrutiner när verktyget inte är tillgängligt.
Vanliga organisatoriska utmaningar
Otydliga gränssnitt mellan roller
Risker faller lätt mellan funktioner när det är oklart vem som äger information, processer, lokaler eller åtgärder. Dokumentera därför både ansvar och samverkanspunkter. En samordnare kan hålla ihop arbetet, men ska inte automatiskt ta över specialisternas eller linjechefernas ansvar.
Gemensamma möten utan tydliga beslut
Tvärfunktionella forum behöver ett definierat uppdrag, beslutsvägar och rutiner för eskalering. Det ska framgå vem som beslutar, vem som genomför en åtgärd och hur den följs upp.
Samordning som blandar ihop regelverken
Gemensamma scenarier kan användas för att identifiera beroenden, men de formella bedömningarna måste fortfarande uppfylla kraven inom respektive område. En arbetsmiljöriskbedömning kan alltså inte ersättas av en informationssäkerhetsanalys, och omvänt.
Otillräcklig kompetens
Chefer och utsedda funktioner behöver förstå sina uppgifter och veta när sakkunnig hjälp krävs. Ett utbildningsalternativ inom säkerhet och beredskap beskrivs på sidan om säkerhets- och beredskapssamordnare. Organisationer som överväger standardbaserade strukturer kan även läsa en extern beskrivning av integrerade ledningssystem. Även dessa resurser behöver bedömas utifrån det egna behovet.
Så driver du ett samordnat säkerhetsarbete
- Fastställ omfattning och styrning. Beskriv vilka säkerhetsområden som ingår, vilka regelverk som är relevanta och vem som ansvarar för vad.
- Kartlägg verksamheten. Identifiera människor, information, processer, lokaler, system, leverantörer och andra viktiga beroenden.
- Genomför områdesspecifika bedömningar. Använd rätt metod och rätt sakkunskap för arbetsmiljö, informationssäkerhet, fysisk säkerhet och kontinuitet.
- Jämför resultaten. Leta efter gemensamma orsaker, motstridiga åtgärder och beroenden mellan områdena.
- Prioritera och besluta. Ange ansvarig, tidsplan, resurser och metod för uppföljning för varje åtgärd.
- Förbered incidenthantering. Bestäm larmvägar, beslutsmandat, intern och extern kommunikation samt former för dokumentation.
- Följ upp och förbättra. Använd incidenter, tillbud, övningar, revisioner och förändringar i verksamheten som underlag.
Ett återkommande säkerhetsforum kan samla verksamhetsledning, HR, IT, fysisk säkerhet, kontinuitetsansvariga och arbetsmiljöorganisationen. Dagordningen kan omfatta förändringar, incidenter, öppna åtgärder, nya risker och behov av beslut. Arbetsmiljöfrågor ska samtidigt hanteras med den medverkan och dokumentation som arbetsmiljöreglerna kräver.
Viktiga principer
| Princip | Praktisk innebörd |
|---|---|
| Samordna utan att blanda ihop | Dela relevant information men behåll separata ansvar, metoder och rättsliga bedömningar. |
| Utgå från verksamheten | Prioritera de människor, processer, tillgångar och beroenden som är viktiga för uppdraget. |
| Ge uppgifter rätt förutsättningar | Säkerställ kunskap, mandat, tid och resurser för den som ska utföra en uppgift. |
| Dokumentera beslut | Ange vad som ska göras, av vem, när och hur genomförandet ska kontrolleras. |
| Planera för störningar | Ta fram användbara reservrutiner och pröva dem genom övning. |
| Använd teknik som stöd | Välj verktyg efter processer, skyddsbehov och krav på informationshantering. |
Teknik ersätter inte ledarskap och delaktighet
Rapporteringssystem och säkerhetsplattformar har begränsat värde om medarbetarna inte känner till rutinerna eller saknar möjlighet att rapportera risker. Ledningen behöver därför tydliggöra varför rapportering är viktig, hur uppgifter behandlas och hur återkoppling sker.
Delaktighet innebär inte att det formella ansvaret fördelas på alla. Medarbetare ska medverka i arbetsmiljöarbetet och följa instruktioner, medan arbetsgivaren ansvarar för att organisera och följa upp arbetet. På samma sätt behöver informationsägare, IT, säkerhetsfunktioner och verksamhetsansvariga arbeta inom sina beslutade mandat.
Stärk kompetensen utifrån rollerna
Utbildning behöver anpassas till deltagarnas uppgifter. Chefer behöver förstå styrning, ansvar, riskbedömning och uppföljning. Skyddsombud behöver kunskap för sitt uppdrag, medan specialister kan behöva fördjupning inom exempelvis informationssäkerhet, brandskydd eller kontinuitet.
Du kan läsa mer om arbetsmiljöutbildningar i Stockholm och om möjligheten till företagsförlagda arbetsmiljöutbildningar. Kontrollera utbildningens innehåll mot organisationens risker, uppgiftsfördelning och aktuella kompetensbehov.
Vanliga frågor
Vad innebär helhetssyn på säkerhetsarbete?
Det innebär att ledningen samordnar arbetsmiljö, fysisk säkerhet, informationssäkerhet och kontinuitet och uppmärksammar beroenden mellan områdena. Respektive regelverk, ansvar och specialistbedömning ska samtidigt behållas.
Varför kan silotänkande vara ett problem?
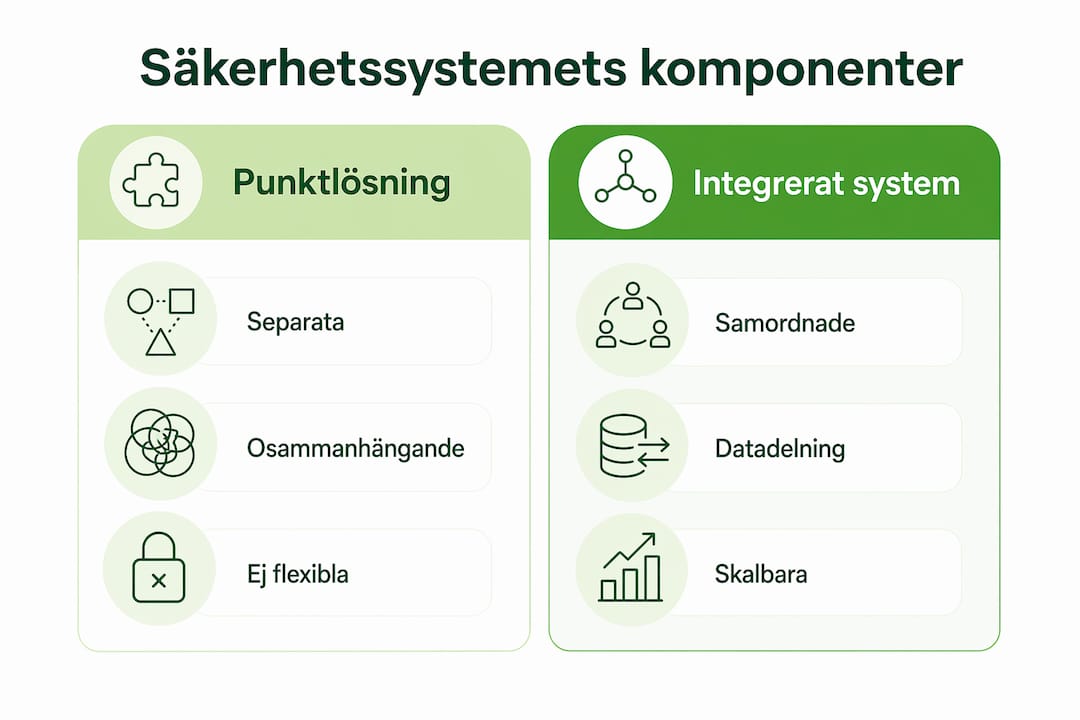
Separata funktioner kan missa gemensamma orsaker och beroenden. Problemet hanteras genom tydliga samverkansformer och relevant informationsdelning, inte genom att alla roller eller register automatiskt slås samman.
Vilka digitala verktyg passar?
Det beror på processer, informationsklassning, rättsliga krav och befintlig teknik. Utvärdera bland annat behörighetsstyrning, loggning, integrationer, leverantörsberoenden, dataskydd, exportmöjligheter och reservrutiner.
Hur kan ISO 45001 och ISO 27001 användas?
ISO 45001 är en standard för ledningssystem för arbetsmiljö och ISO/IEC 27001 en standard för ledningssystem för informationssäkerhet. De kan ge kompatibla strukturer för bland annat styrning och uppföljning, men certifiering ersätter inte gällande lagkrav eller verksamhetsspecifika bedömningar.
Vilken roll har skyddsombudet?
Skyddsombudet företräder arbetstagarna i arbetsmiljöfrågor och medverkar i arbetsmiljöarbetet enligt arbetsmiljöreglerna. Rollen kan bidra med viktig kunskap i samordningen men innebär inte ansvar för informationssäkerhet, fysisk säkerhet eller arbetsgivarens skyldigheter.
Vem ansvarar för helheten?
Ledningen behöver besluta om styrning, mandat och samordning. Det operativa ansvaret är vanligtvis fördelat mellan flera roller. Den exakta ansvarsfördelningen beror på organisationen och tillämpliga regelverk.