
Tystnadsplikt i arbetsmiljö handlar om att hantera skyddsvärda uppgifter korrekt utan att hindra rapportering av risker och brister. Vilka regler som gäller beror bland annat på om du arbetar i offentlig eller privat verksamhet, vilken roll du har och vilken information det gäller. Här får du en praktisk genomgång av OSL, arbetsmiljölagen, GDPR och behovsstyrd informationshantering.
Text: Redaktionen – Kompetensutveckla.se
Innehållsförteckning
- Viktiga utgångspunkter
- Juridik och lagstiftning
- Roller och ansvar
- Personuppgifter och hälsouppgifter
- Rutiner för säker informationshantering
- Tystnadsplikt och tystnadskultur
- Kompetens och utbildning
- Vanliga frågor
Viktiga utgångspunkter
| Område | Vad du behöver tänka på |
|---|---|
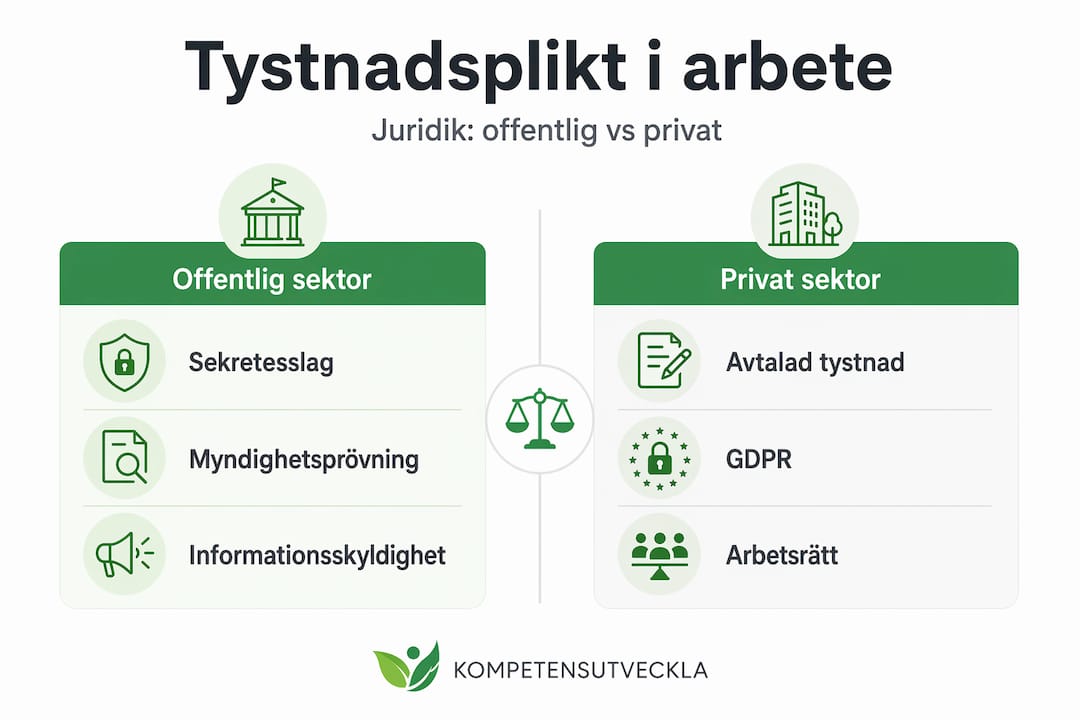
| Offentlig verksamhet | Offentlighets- och sekretesslagen, OSL, reglerar sekretess och tystnadsplikt. Skyddet omfattar bestämda uppgifter och situationer, inte all personalinformation. |
| Privat verksamhet | Det finns ingen generell lagstadgad tystnadsplikt för alla privatanställda. Skyldigheter kan följa av särskild lag, kollektivavtal, anställningsavtal, lojalitetsplikt eller instruktioner beroende på roll och uppgift. |
| Arbetsmiljöuppdrag | Arbetsmiljölagen innehåller särskilda regler för bland annat skyddsombud och deltagare i arbetsanpassnings- och rehabiliteringsverksamhet. |
| Personuppgifter | GDPR reglerar behandling av personuppgifter men skapar inte en allmän tystnadsplikt. |
| Informationsdelning | Tillgång och delning ska bygga på arbetsuppgift, rättsligt stöd, tydligt ändamål och faktiskt behov. |
Juridik och lagstiftning
Begreppen sekretess och tystnadsplikt används ofta tillsammans men beskriver inte exakt samma sak. Sekretess innebär en begränsning av rätten att röja eller lämna ut en uppgift. Tystnadsplikt är den skyldighet som hindrar en person från att obehörigen föra uppgiften vidare. I offentlig verksamhet är reglerna nära kopplade till handlingsoffentligheten och OSL.
Offentlig verksamhet och OSL
I offentlig verksamhet styr OSL om en uppgift omfattas av sekretess. En bedömning behöver göras utifrån den aktuella bestämmelsen, uppgiftens innehåll och den situation där någon begär eller överväger att lämna ut information.
OSL:s 39 kapitel skyddar vissa uppgifter inom personaladministrativ och personalsocial verksamhet. Bestämmelserna innebär inte att allt som rör personal automatiskt är sekretessbelagt. Skyddet beror bland annat på vilken typ av uppgift och verksamhet det gäller samt vilket sekretessrekvisit som är tillämpligt.
Inom vården finns dessutom särskilda sekretess- och tystnadspliktsregler. Vårdförbundet beskriver skillnaden mellan reglerna i offentlig och privat vård.
Privat verksamhet
Du ska inte utgå från att alla privatanställda har samma lagstadgade tystnadsplikt. I privat verksamhet kan en skyldighet att skydda information följa av särskild lagstiftning, kollektivavtal, anställningsavtal, lojalitetsplikt eller arbetsgivarens instruktioner. Vad som gäller beror på din roll, uppgiftens karaktär och hur skyldigheten är utformad.
Särskild lagstiftning gäller exempelvis för personal inom privat hälso- och sjukvård. Regler om företagshemligheter kan också bli aktuella för affärs- och driftförhållanden. Avtal och interna instruktioner behöver samtidigt vara förenliga med lag och får inte utan stöd användas för att hindra skyddad rapportering eller andra lagstadgade rättigheter.
Arbetsmiljölagen 7 kap. 13 §
Arbetsmiljölagen 7 kap. 13 § gäller skyddsombud, studerandeskyddsombud, ledamöter i skyddskommittéer och personer som deltar i arbetsanpassnings- och rehabiliteringsverksamhet enligt lagen. De får inte obehörigen röja eller utnyttja sådant som de genom uppdraget får veta om bland annat yrkeshemligheter, arbetsförfaranden, affärsförhållanden och enskildas personliga förhållanden.
För motsvarande uppdrag i offentlig verksamhet gäller i stället OSL enligt hänvisningen i arbetsmiljölagen. Det är därför viktigt att först fastställa verksamhetsform, roll och rättslig grund innan du bedömer om en uppgift får delas.
Roller och ansvar
Skyddsombudets roll
Ett skyddsombud behöver få den information och de handlingar som krävs för uppdraget. Rätten till insyn innebär dock inte en fri rätt att sprida personliga, medicinska eller affärskänsliga uppgifter. Arbetsmiljöproblem kan ofta beskrivas och drivas på grupp- eller organisationsnivå utan att fler personuppgifter lämnas ut än vad ärendet kräver.
Saco-S vid Uppsala universitet beskriver skyddsombudets uppdrag och rätt till arbetsmiljöinformation.
Skyddsombud behöver kunskap om både sitt informationsbehov och gränserna för vidare spridning. Läs mer om att utbilda skyddsombud.
Chefens och HR-funktionens ansvar
Som chef eller HR-medarbetare kan du hantera uppgifter om sjukfrånvaro, arbetsanpassning, rehabilitering och personliga förhållanden. Du behöver skilja mellan information som verksamheten behöver för att planera arbetet och detaljer som saknar betydelse för mottagarens arbetsuppgift.
HR-webben vid Lunds universitet beskriver anpassnings- och rehabiliteringsprocessen, inklusive behovet av dialog om vilken information som kan föras vidare.
Det kan exempelvis vara motiverat att informera en arbetsgrupp om att bemanningen förändras. Gruppen behöver däremot normalt inte känna till en kollegas diagnos eller andra medicinska detaljer. Om viss information behöver delas ska du bedöma vilket stöd som finns, begränsa innehållet och välja mottagare utifrån deras arbetsuppgifter.
Möjliga konsekvenser
Obehörigt röjande eller utnyttjande av skyddade uppgifter kan, beroende på regelverk och omständigheter, leda till arbetsrättsliga, skadeståndsrättsliga, dataskyddsrättsliga eller straffrättsliga följder. Obehörig åtkomst till ett IT-system är en separat fråga från själva röjandet och kan bryta mot behörighetsregler även om informationen inte förs vidare.
Vid en incident bör organisationen begränsa spridningen, säkra relevant dokumentation och bedöma om händelsen är en personuppgiftsincident eller kräver andra åtgärder. Vid osäkerhet bör du ta hjälp av jurist, dataskyddsombud eller annan relevant specialist.
Personuppgifter och hälsouppgifter
GDPR reglerar hur personuppgifter får samlas in, användas, lagras, delas och raderas. Förordningen innebär inte i sig att alla som behandlar personuppgifter omfattas av en generell tystnadsplikt. Däremot ställer den krav på rättslig grund, tydliga ändamål, uppgiftsminimering, säkerhet och ansvarsskyldighet.
Hälsouppgifter är känsliga personuppgifter. För att behandla dem behöver arbetsgivaren både en rättslig grund enligt GDPR och ett tillämpligt undantag från förbudet mot behandling av känsliga personuppgifter. Behandlingen ska dessutom vara nödvändig och begränsad till det avsedda ändamålet.
En diagnos är inte alltid nödvändig för att arbetsgivaren ska kunna utreda behovet av arbetsanpassning eller fullgöra sitt rehabiliteringsansvar. Ofta är information om funktionsbegränsningar och möjliga anpassningar mer relevant. Samtycke är sällan en lämplig rättslig grund i arbetslivet eftersom beroendeförhållandet kan göra det svårt att bedöma om samtycket är frivilligt.
Du ska därför inte bygga hanteringen på generella antaganden om att diagnoser aldrig får behandlas eller att en rehabiliteringsplan alltid kräver samtycke. Gör i stället en bedömning av ändamål, nödvändighet, rättslig grund, tillämpligt undantag och säkerhetsåtgärder.
Rutiner för säker informationshantering
Tydliga rutiner hjälper dig att hantera känsliga uppgifter konsekvent. Rutinerna behöver anpassas till verksamheten och får inte ersätta den juridiska bedömningen i det enskilda fallet.
Använd behovsstyrd åtkomst
En fast behörighetsmatris med absoluta ja- och nej-svar blir lätt missvisande. En persons befattning avgör inte ensam vilka uppgifter personen får se. Utgå i stället från följande principer:
- Ändamål: Bestäm varför uppgiften behöver behandlas eller delas.
- Rättsligt stöd: Identifiera tillämplig lag, rättslig grund, avtalsbestämmelse eller annan behörig grund.
- Arbetsrelaterat behov: Ge endast tillgång till personer som behöver uppgiften för en konkret arbetsuppgift.
- Minsta möjliga information: Dela inte fler detaljer eller fler personuppgifter än vad ändamålet kräver.
- Tidsbegränsning: Ompröva behörigheter och lagring när arbetsuppgiften eller behovet upphör.
- Säkerhet: Skydda uppgifterna med lämpliga tekniska och organisatoriska åtgärder.
- Spårbarhet: Dokumentera viktiga bedömningar och använd loggning där det är motiverat.
Arbetsmodell före delning
- Identifiera uppgiften. Fastställ om det rör sig om exempelvis arbetsmiljöinformation, personuppgifter, hälsouppgifter, företagshemligheter eller sekretessreglerade uppgifter.
- Fastställ regelverket. Kontrollera verksamhetsform, roll, relevant lagstiftning och eventuella avtal.
- Definiera ändamålet. Beskriv vilket konkret behov delningen ska tillgodose.
- Begränsa innehållet. Anonymisera, sammanställ eller utelämna detaljer när det är möjligt.
- Kontrollera mottagaren. Säkerställ att mottagaren behöver informationen och kan hantera den på rätt sätt.
- Välj säker kanal. Undvik öppna e-postlistor, oskyddade dokument och samtal där obehöriga kan höra.
- Dokumentera bedömningen. Dokumentera beslut när det krävs eller är motiverat utifrån risk och ansvar.
Sekretessprövning och utlämnandebedömning
En myndighet som överväger att lämna ut en uppgift behöver pröva om uppgiften omfattas av sekretess enligt OSL. Kunskapsguiden ger vägledning om sekretess och tystnadsplikt i verksamheter där känsliga personuppgifter hanteras.
En privat arbetsgivare gör inte en sekretessprövning enligt OSL om lagen inte är tillämplig. Arbetsgivaren behöver i stället bedöma exempelvis rättslig grund, avtalsförpliktelser, lojalitetsplikt, särskild lagstiftning, mottagarens behov och dataskyddskraven.
Tystnadsplikt och tystnadskultur
Tystnadsplikt och tystnadskultur är två olika företeelser. Tystnadsplikt har stöd i ett rättsligt eller avtalsmässigt regelverk och syftar till att skydda bestämda uppgifter. Tystnadskultur beskriver ett organisatoriskt mönster där medarbetare undviker att rapportera risker, tillbud eller missförhållanden, exempelvis på grund av rädsla eller bristande tillit.
Tystnadsplikt innebär därför inte automatiskt att du ska vara passiv inför arbetsmiljöproblem. Ofta går det att rapportera en risk utan att röja fler personuppgifter än nödvändigt. I andra situationer kan särskilda rapporteringsvägar, sekretessregler eller skyddsbestämmelser behöva bedömas innan information lämnas vidare.
Tecken på att organisationen behöver se över sin rapporteringskultur kan vara att:
- medarbetare undviker att rapportera tillbud eller risker,
- chefer använder tystnadsplikt som ett generellt argument mot att diskutera arbetsmiljön,
- det saknas tydliga och säkra rapporteringsvägar,
- personuppgifter sprids i större omfattning än vad rapporteringen kräver.
En genomtänkt säkerhetskultur behöver förena möjligheten att rapportera problem med ett omsorgsfullt skydd för individers uppgifter.
Kompetens och utbildning
Chefer, HR-medarbetare, skyddsombud och andra berörda roller behöver förstå vilka regler som gäller i den egna verksamheten. Utbildning kan kombineras med praktiska övningar om exempelvis rehabiliteringsärenden, skyddsronder, tillbudsrapportering och hantering av behörigheter.
Du kan läsa mer om arbetsmiljöutbildningar i Stockholm och om möjligheten att välja en företagsförlagd arbetsmiljöutbildning.
Om det är oklart vilket regelverk som gäller för en viss uppgift bör organisationen göra en juridisk eller dataskyddsrättslig bedömning innan informationen delas eller en ny rutin införs.
Vanliga frågor
Vad innebär tystnadsplikt på jobbet?
Tystnadsplikt innebär att du inte får röja eller i vissa fall utnyttja uppgifter som skyddas av ett tillämpligt regelverk. Skyldighetens omfattning beror på bland annat sektor, roll, informationstyp och rättsligt stöd.
Har alla privatanställda tystnadsplikt?
Nej, inte genom en generell lagregel som gäller alla privatanställda. En skyldighet kan följa av särskild lag, kollektivavtal, anställningsavtal, lojalitetsplikt eller instruktioner beroende på roll och uppgift.
Vad gäller för skyddsombud?
Arbetsmiljölagen 7 kap. 13 § innehåller regler om obehörigt röjande och utnyttjande för skyddsombud och vissa andra deltagare i arbetsmiljöarbetet. I offentlig verksamhet gäller OSL enligt lagens hänvisning.
Får arbetsgivaren behandla en diagnos?
Det beror på om behandlingen är nödvändig och om arbetsgivaren har rättslig grund och ett tillämpligt undantag för känsliga personuppgifter. Diagnosen behövs ofta inte för att bedöma arbetsförmåga eller möjliga anpassningar.
Kräver en rehabiliteringsplan alltid samtycke?
Nej. Arbetsgivaren ska bedöma rättslig grund, arbetsrättsliga skyldigheter och dataskyddskraven. Samtycke är sällan en lämplig rättslig grund i arbetslivet, även om dialog med medarbetaren är viktig.
Gäller tystnadsplikten efter anställningen?
Det beror på den regel som skapar skyldigheten. Lagstadgad tystnadsplikt och vissa avtalsförpliktelser kan fortsätta att gälla efter att anställningen eller uppdraget upphör. Kontrollera därför den aktuella lagen eller avtalsbestämmelsen.
Är GDPR en tystnadsplikt?
Nej. GDPR reglerar behandling av personuppgifter och ställer bland annat krav på rättslig grund, ändamålsbegränsning, uppgiftsminimering och säkerhet. Tystnadsplikt behöver ha stöd i ett annat tillämpligt regelverk.